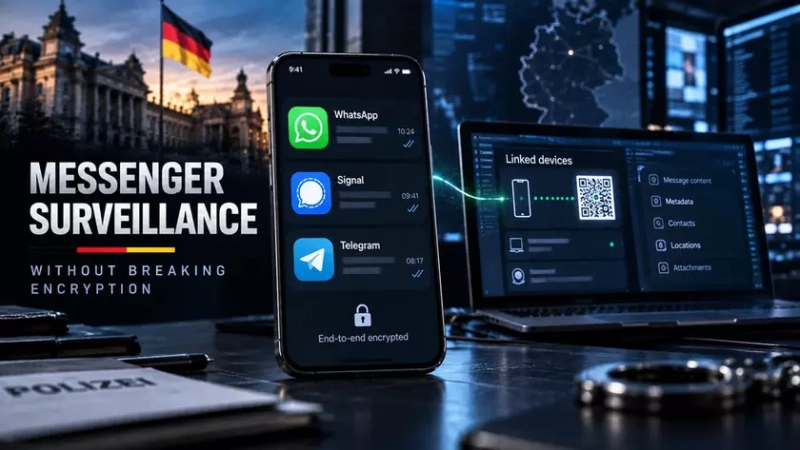
Годами разработчики защищенных мессенджеров соревновались в стойкости криптографических протоколов, однако силовики нашли способ свести эти усилия к нулю без единого эксплойта. Немецкое издание Netzpolitik обнародовало служебные материалы Таможенного криминального управления Германии (ZKA), из которых следует: правоохранительные органы системно читают трафик в WhatsApp, Signal и Telegram, просто привязывая свои служебные станции к учетным записям подозреваемых в качестве дополнительных устройств.
Анатомия обхода: легальный интерфейс вместо эксплойтов
Техника так называемого «клонирования аккаунта» базируется не на поиске уязвимостей нулевого дня, а на легитимном функционале синхронизации — механизмах вроде WhatsApp Web или десктопных клиентов. Оперативникам достаточно получить физический доступ к разблокированному аппарату на считаные секунды (во время досмотра, обыска или задержания), чтобы отсканировать QR-код. В отдельных ситуациях применяются перехват одноразовых SMS-кодов или классическая социальная инженерия.
Показательный инцидент произошел в ходе рядового расследования: семейная пара добровольно передала свои смартфоны правоохранителям, чтобы подтвердить переписку с дочерью. Сотрудники полиции незаметно авторизовали служебный ПК через WhatsApp Web и вели негласный мониторинг чатов в реальном времени еще долгое время после возврата устройств законным владельцам.
Глубина перехвата: от архивов до фабрикации данных
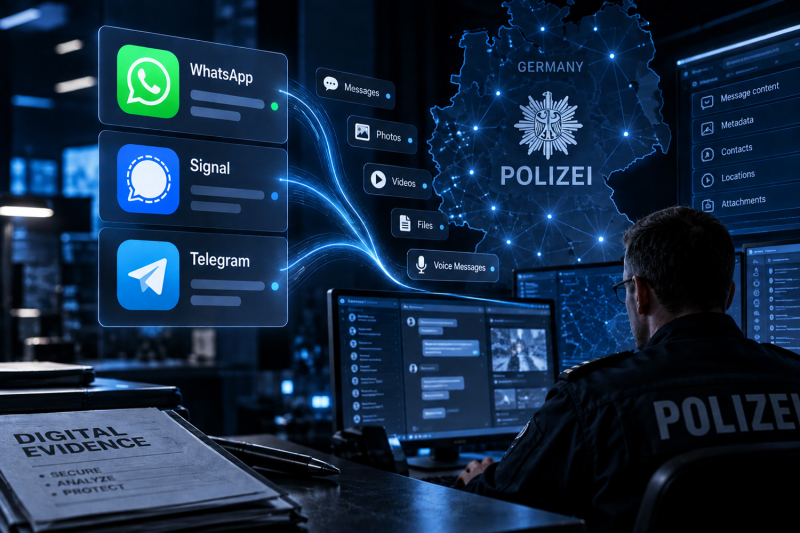
Ключевая опасность подключения состоит в том, что подключенный терминал получает данные уже после дешифровки на конечном узле. Более того, процедура нередко открывает доступ к ретроспективным данным:
- Глубокая ретроспектива: внутренние документы немецких служб подтверждают, что при синхронизации сессии в Signal можно извлечь переписку глубиной до 45 предшествующих дней.
- Превышение полномочий: рабочая станция силовиков автоматически подтягивает полные контактные книги и медиаархивы, сбор которых может выходить за рамки судебного ордера.
- Риск фальсификации: наличие авторизованного веб-клиента позволяет не только читать, но и отправлять сообщения от лица подозреваемого, что прямо запрещено действующими нормами следственных действий, требующими неизменности наблюдаемой системы.
Борьба с криминалом против процессуальных норм
По информации из отчетов ZKA, методологию начали обкатывать в тестовом режиме в конце 2023 года. Уже с 1 августа 2025 года клонирование сессий перевели в статус штатного инструмента для работы по делам особой тяжести. Регламент требует санкции руководителя отдела и одобрения прокурора, а непосредственным исполнением занимаются специально подготовленные технические специалисты.
Тем не менее юридическая легитимность подхода трещит по швам. Изначально силовые ведомства оформляли операцию как стандартный перехват телекоммуникаций. Ситуация изменилась в январе 2026 года, когда Федеральный верховный суд Германии квалифицировал негласное подключение к сессиям Telegram как «наблюдение у источника» (Quellen-TKÜ). Этот статус накладывает куда более жесткие правовые фильтры и требует доказательств того, что иные методы расследования исчерпаны.
Инцидент наглядно демонстрирует фундаментальный сдвиг в цифровой криминалистике: сквозное шифрование надежно защищает данные на пути от устройства к серверу, но остается уязвимым перед потерей физического контроля над терминалом. Пользователям остается лишь регулярно проверять список активных сессий в настройках безопасности мессенджеров.