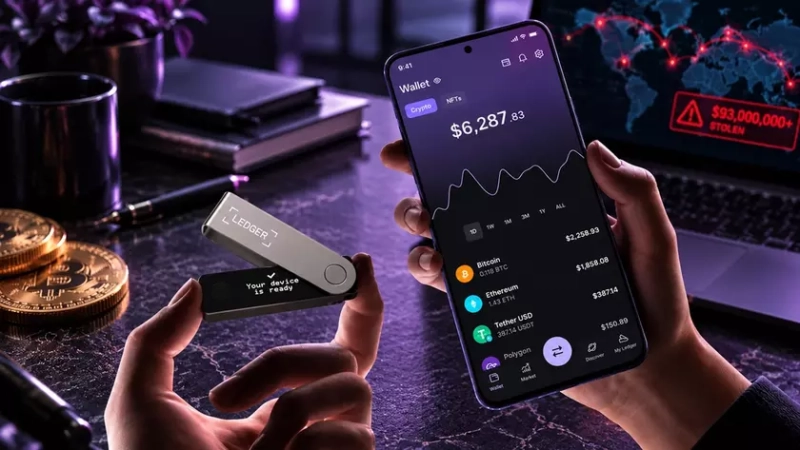
Ledger Nano X стал жертвой изощренной атаки на цепочку поставок через модификацию железа. Источник: Ledger / AI
Владельцы аппаратных криптокошельков Ledger Nano X, приобретавшие устройства через неофициальные каналы в Юго-Восточной Азии, столкнулись с масштабной кражей средств. В результате атаки на цепочку поставок, общие убытки уже превысили $93 млн (около 4.2 млрд грн), а по некоторым оценкам могут достигнуть $102 млн (примерно 4.6 млрд грн), затронув более 300 кошельков. Проблема связана с аппаратной модификацией устройств, включающей установку шпионских модулей.
Аппаратные импланты: LTE-модем и eSIM в кошельке
В ходе расследования было установлено, что злоумышленники физически модифицировали устройства Ledger Nano X. Внутрь кошельков были встроены шпионские модули, оснащенные поддержкой LTE и eSIM. Эти импланты позволяли перехватывать нажатия кнопок и данные, отображаемые на экране, после чего информация передавалась хакерам через мобильную сеть. Марк Карпелес, один из участников расследования, подтвердил, что плата-перехватчик использовала SPI-шину дисплея для получения фраз восстановления.
Для интеграции шпионского оборудования в компактный корпус устройства стоимостью 82.5 евро (около 4150 грн) применялось два основных метода. В первом случае оригинальный аккумулятор заменялся на менее емкий, чтобы освободить пространство для микроконтроллера и антенны. Во втором варианте «жучок» размещался непосредственно под OLED-экраном, получая питание от штатной батареи. Единственным видимым признаком модификации могла быть плоская LTE-антенна, отсутствующая в оригинальной конструкции.
Бессилие «Genuine Check» и уроки безопасности
Особую тревогу вызывает тот факт, что фирменная функция Ledger «Genuine Check», предназначенная для проверки подлинности устройства, оказалась неэффективной. Поскольку встроенный защищенный элемент Secure Element оставался нетронутым, проверка успешно подтверждала «оригинальность» модифицированных кошельков. Это указывает на критическую уязвимость, особенно на фоне того, что конкуренты, такие как Trezor Safe 3, используют чипы стандарта EAL6+ для защиты именно от физического вмешательства.
Это не первый инцидент с безопасностью для бренда Ledger: в 2023 году компания уже сталкивалась с атакой на цепочку поставок Connect Kit, хотя тогда масштабы убытков были значительно меньше — около $600 000. По предварительным данным, за текущим взломом стоит малайзийский реселлер CryptoBillis. Ledger уже потребовала прекратить продажи устройств этим посредником. Эксперты рекомендуют приобретать аппаратные криптокошельки исключительно напрямую у производителя для минимизации рисков компрометации.