Google обнаружила более 1.3 млн заражённых ТВ-приставок со встроенным бэкдором. Источник: AI
Корпорация Google выявила масштабную кибероперацию, в рамках которой китайский производитель Videostrong Technology встроил бэкдор в более чем 1.3 миллиона своих Android-устройств. Это привело к формированию глобального ботнета, используемого для мошеннических действий и продажи доступа третьим сторонам.
Бэкдор XCPE: системная угроза
Специалисты Google установили, что Videostrong Technology преднамеренно интегрировала скрытый механизм удаленного доступа непосредственно в заводское программное обеспечение своих устройств. Этот ботнет, получивший название XCPE, значительно превосходит по масштабу операцию BADBOX 2.0, зафиксированную в марте 2025 года, когда было затронуто около миллиона несертифицированных гаджетов. Согласно данным из блога Google Cloud, XCPE распространился на 200 стран мира.
Заражению подверглись не только ТВ-приставки, но и другое оборудование, включая системы для телемедицины, караоке-системы и цифровые рекламные панели. Вредоносное ПО функционировало по классической схеме: после первого включения устройство связывалось с командным сервером злоумышленников и скрытно загружало дополнительные модули. Функциональность ботнета использовалась для накрутки рекламных просмотров и несанкционированного сбора пользовательских данных.
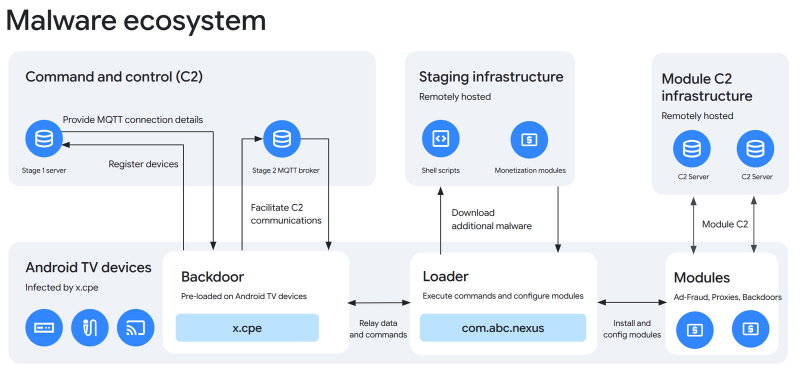
Обзор вредоносного ПО XCPE. Иллюстрация: Google
Механизмы живучести и меры противодействия
Ключевой особенностью XCPE является его высокая живучесть: сброс устройства до заводских настроек не удаляет вредоносное ПО. Эксперты из Help Net Security сообщают, что XCPE обладает системными привилегиями и скрывается в защищенном разделе памяти, откуда автоматически переустанавливается после любой попытки очистки гаджета.
Videostrong Technology не только сама использовала доступ к скомпрометированным устройствам, но и перепродавала его другим хакерским группировкам, превращая домашние интернет-каналы пользователей в узлы прокси-сетей. В ответ на эти действия Google предприняла решительные меры:
- Полностью разорвала все деловые отношения с Videostrong Technology.
- Запретила компании выпускать любые сертифицированные Android-устройства.
- Прекратила любые поставки программного обеспечения для данного производителя.
Google подчеркивает, что инцидент станет основанием для усиления проверок прошивок на этапе сертификации устройств, чтобы предотвратить подобные угрозы в будущем. Это служит важным предупреждением для потребителей, приобретающих бюджетные и несертифицированные Android-устройства.