Вознаграждения — это роскошь? Intel меняет подход к безопасности. Источник: Intel
В условиях, когда Intel переживает серьёзные финансовые и технологические трудности, компания, по всей видимости, решила пересмотреть свои приоритеты в сфере кибербезопасности. Как стало известно изданию Phoronix, Intel незаметно перезапустила свою программу по поиску уязвимостей, исключив из неё систему денежных вознаграждений для «белых хакеров». Это решение вызывает вопросы о будущей стратегии компании в столь критически важной области.
«Охота за багами» на альтруистических началах
Новая программа, теперь размещённая на платформе Intigriti, призывает энтузиастов сообщать о найденных брешах в безопасности продуктов Intel исключительно из альтруистических побуждений. Это кардинальное изменение по сравнению с предыдущей политикой, когда за обнаружение ошибок можно было получить от $500 (примерно 22 300 грн) до внушительных $100 000 (около 4 460 000 грн).
Подобный шаг выглядит довольно необычно на фоне общих тенденций в индустрии. Крупные технологические игроки, такие как Google, ежегодно инвестируют миллионы долларов в программы Bug Bounty, прекрасно осознавая, что предотвращение потенциальных взломов обходится гораздо дешевле, чем ликвидация их последствий.
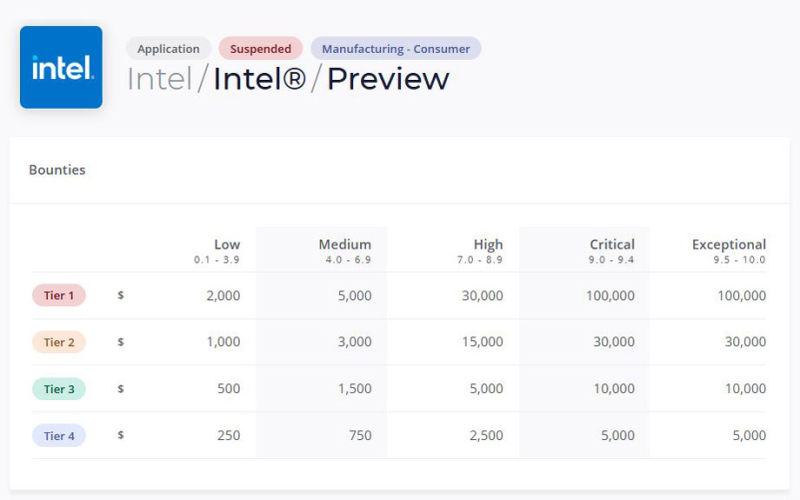
Экономия или недоработка?
Существует небольшая вероятность, что отсутствие вознаграждений является временной технической проблемой, связанной с переходом на новую платформу, и система выплат будет возвращена в ближайшее время. Однако, если это сознательное решение, Intel рискует лишиться ценного внешнего аудита безопасности со стороны независимых экспертов. Высококвалифицированные специалисты редко готовы тратить время и ресурсы на глубокий анализ без адекватной компенсации.
Учитывая общую стратегию сокращения расходов, которую Intel проводит в последние годы, отказ от выплат за уязвимости может быть частью более широкого плана экономии. Тем не менее, экономить на кибербезопасности в эпоху постоянно растущих угроз — это решение, которое может иметь далеко идущие и крайне негативные последствия для репутации и продуктов компании. В то время как одни экономят на вознаграждениях, другие сталкиваются с совершенно новыми типами атак, как, например, метод «клонирования» для чтения сообщений в, казалось бы, защищенных мессенджерах, таких как WhatsApp, используемый немецкой полицией.