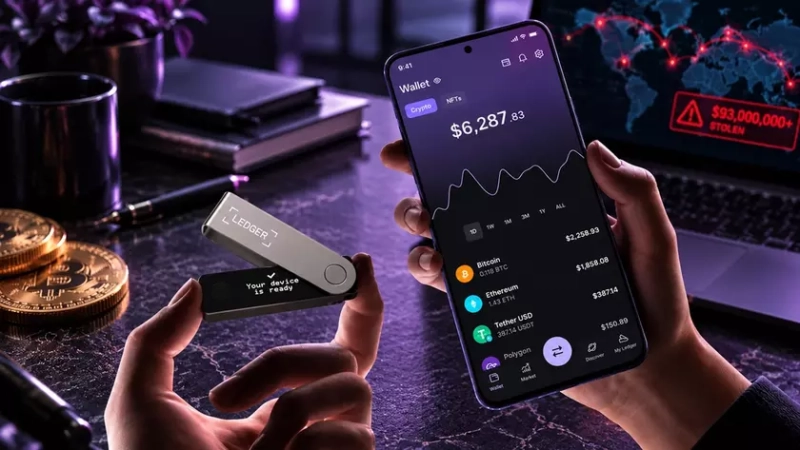
Ledger Nano X став жертвою витонченої атаки на ланцюжок постачання через модифікацію заліза. Джерело: Ledger / AI
Власники апаратних криптогаманців Ledger Nano X, які придбали пристрої через неофіційні канали в Південно-Східній Азії, зіткнулися з масштабною крадіжкою коштів. В результаті атаки на ланцюжок поставок, загальні збитки вже перевищили $93 млн (близько 4.2 млрд грн), а за деякими оцінками можуть досягти $102 млн (приблизно 4.6 млрд грн), торкнувшись понад 300 гаманців. Проблема пов'язана з апаратною модифікацією пристроїв, що включає встановлення шпигунських модулів.
Апаратні імпланти: LTE-модем та eSIM у гаманці
У ході розслідування було встановлено, що зловмисники фізично модифікували пристрої Ledger Nano X. У гаманці були вбудовані шпигунські модулі, оснащені підтримкою LTE та eSIM. Ці імпланти дозволяли перехоплювати натискання кнопок і дані на екрані, після чого інформація передавалася хакерам через мобільну мережу. Марк Карпелес, один із учасників розслідування, підтвердив, що плата-перехоплювач використовувала SPI-шину дисплея для отримання фраз відновлення.
Для інтеграції шпигунського обладнання в компактний корпус пристрою вартістю 82.5 євро (близько 4150 грн.) застосовувалося два основні методи. У першому випадку оригінальний акумулятор замінювався менш ємним, щоб звільнити простір для мікроконтролера та антени. У другому варіанті "жучок" розміщувався безпосередньо під OLED-екраном, отримуючи живлення від штатної батареї. Єдиною видимою ознакою модифікації могла бути плоска LTE-антена, яка відсутня в оригінальній конструкції.
Безсилля «Genuine Check» та уроки безпеки
Особливу тривогу викликає той факт, що фірмова функція Ledger Genuine Check, призначена для перевірки справжності пристрою, виявилася неефективною. Оскільки вбудований захищений елемент Secure Element залишався недоторканим, перевірка успішно підтверджувала "оригінальність" модифікованих гаманців. Це вказує на критичну вразливість, особливо на тлі того, що конкуренти, такі як Trezor Safe 3 використовують чіпи стандарту EAL6+ для захисту саме від фізичного втручання.
Це не перший інцидент з безпекою для бренду Ledger: у 2023 році компанія вже стикалася з атакою на ланцюжок поставок Connect Kit, хоча тоді масштаби збитків були значно меншими — близько $600 000. За попередніми даними, за поточним зломом стоїть малайзійський реселер CryptoBillis. Ledger вже вимагала припинити продаж пристроїв цим посередником. Експерти рекомендують придбати апаратні криптогаманці виключно безпосередньо у виробника для мінімізації ризиків компрометації.